Ouip, c'est toute l'idée.
Ca me garantit que ça restera toujours bien protégé comme il faut.
1 « J'aime »
Et là, c'est le drame, je vois que ça n'est que du 100Mbit/s sur ce petit materiel 
1 « J'aime »
Un peu de farfouillage sur le site du constructeur :
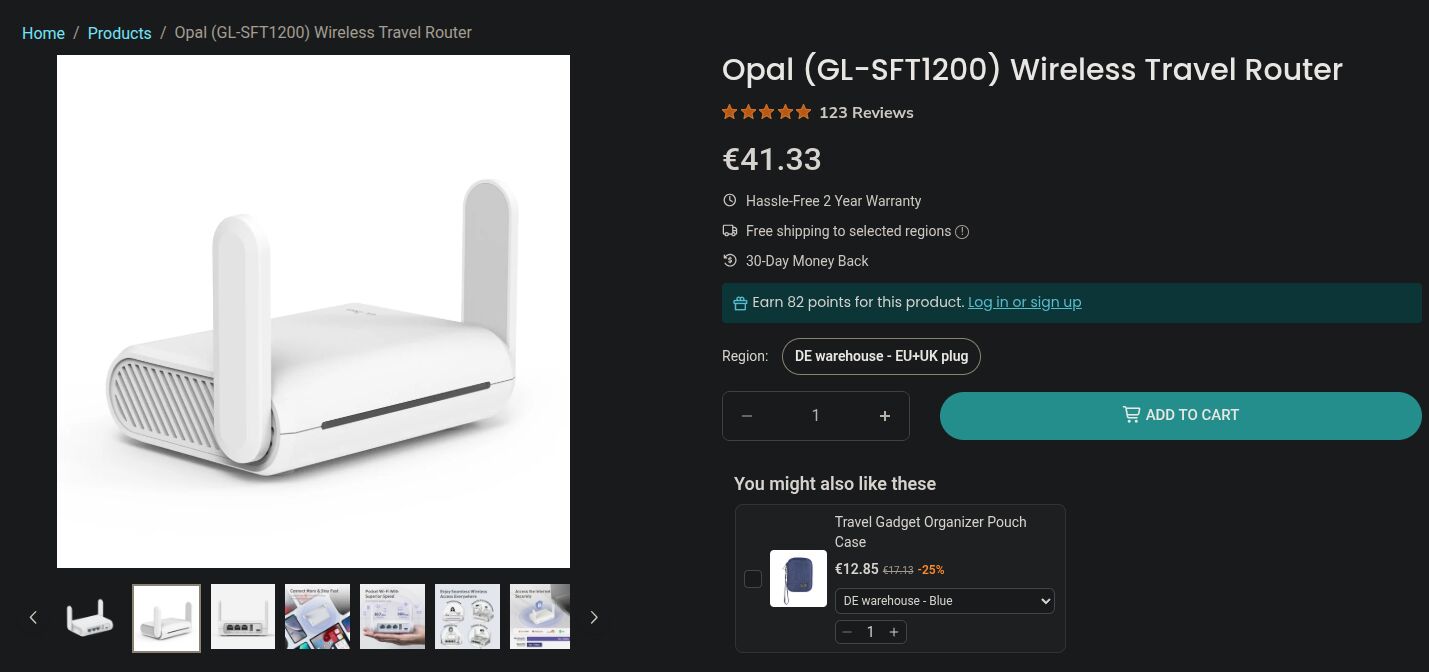
https://www.gl-inet.com/en-de/products/gl-sft1200?country=FR
Je vais creuser dans cette direction.
Attention, les équipements derrière routeur/firewall-2 pourront toujours accéder aux équipements derrière routeur-firewall-1 (aka Livebox).
En schéma:
Internet (WAN)Livebox(LAN1)————(WAN)routeur/firewall-2
               (LAN1)                    (LAN2)
                 ├ équipement-1a           ├ équipement-2a
                 ├ équipement-1b           └ équipement-2b
                 └ équipement-1c
Par défaut, les équipements 2x peuvent accéder aux équipements 1x, cependant le flux inverse (1x -> 2x) est bloqué par défaut.
En effet, par défaut un firewall bloque le flux entrant (wan -> lan), mais laisse passer le flux sortant (lan -> wan) avec un NAT au passage.
Les routeur/firewall "grand publique" permettant de filtrer/bloquer le flux sortant ne sont pas forcément légion.
La solution la plus propre et la plus simple, et je rejoins @darkomen sur ce point, est bien d'avoir 2 vlan avec chacun son subnet, c'est fait exactement pour cet usage (isoler 2 réseau entre eux). Il faut arrêter de pousser des cris d'orfraie dès qu'on sort le mot vlan "oulala, c'est compliqué".
Maintenant, les ISP français étant ce qu'ils sont et t'imposant l'utilisation de leur box en carton aux fonctionnalités ultra limitées, tu as 2 options :
- Bricoler la solution ci-dessus, mais qui t'impose de migrer tes équipements actuellement derrière la Livebox vers le nouveau routeur/firewall, pour les isoler des nouveaux équipements (que tu mettra derrière la Livebox). Ca vaut bien entendu aussi pour les équipements raccordés en Wifi.
- Remplacer la Livebox (si possible physiquement, sinon mode bridge ou nat+dmz) par un équipement qui sait gérer plusieurs réseaux internes (VLAN+Subnets). Tu as un seul équipement à gérer, ça évite le multi-FW, multi-NAT, etc. N'importe que routeur/firewall sous OpenWRT sait faire ça normalement.
2 « J'aime »
Tiens question par curiosité, y'a moyen d'avoir la Livebox en bridge, mais en gardant la possibilité d'utiliser son Wi-Fi (pas mal performant sur les dernières) ?
Suivant la finalité, il pourrait y avoir une 3e option "hybride" possible.
Si le but est de mettre un AP Wifi au bout du câble, certains constructeurs (comme Zyxel) proposent du Layer 2 isolation, qui, grosso-modo, permet aux clients Wifi de n'avoir accès qu'à Internet et pas au réseau local (par mac address whitelisting).
En général ça s'applique à un SSID en particulier, ce qui permet d'avoir plusieurs SSID sur un même VLAN/subnet mais d'isoler les clients d'un SSID par rapport à un autre.
Exemple : wifi "résident" vs wifi "invité", avec les clients du wifi "invité" ayant des adresses IP dans le même range que wifi "résident", mais ne pouvant leur parler.
Non, si c'est un vrai mode bridge, logiquement tu perds toutes les fonctions de routage.
Y a de la voip ou la télé derrière la livebox? Il faut du wifi? Parce que un UCG ultra chez unifi c'est genre 100 balles, c'est simplissime à configurer, mais faudra passer la livebox en bridge pour en profiter au mieux et si tu veux du wifi va falloir ajouter un AP (quoi que au pire, un host DMZ sur la livebox pour le UCG ça marchera aussi, mais t'auras pas accès au réseau derrière depuis le wifi).
Alors c'est plus reuch que la solution du routeur au cul, mais tu y gagnes côté réseau chez toi (plus de contrôle, mises à jour régulières).